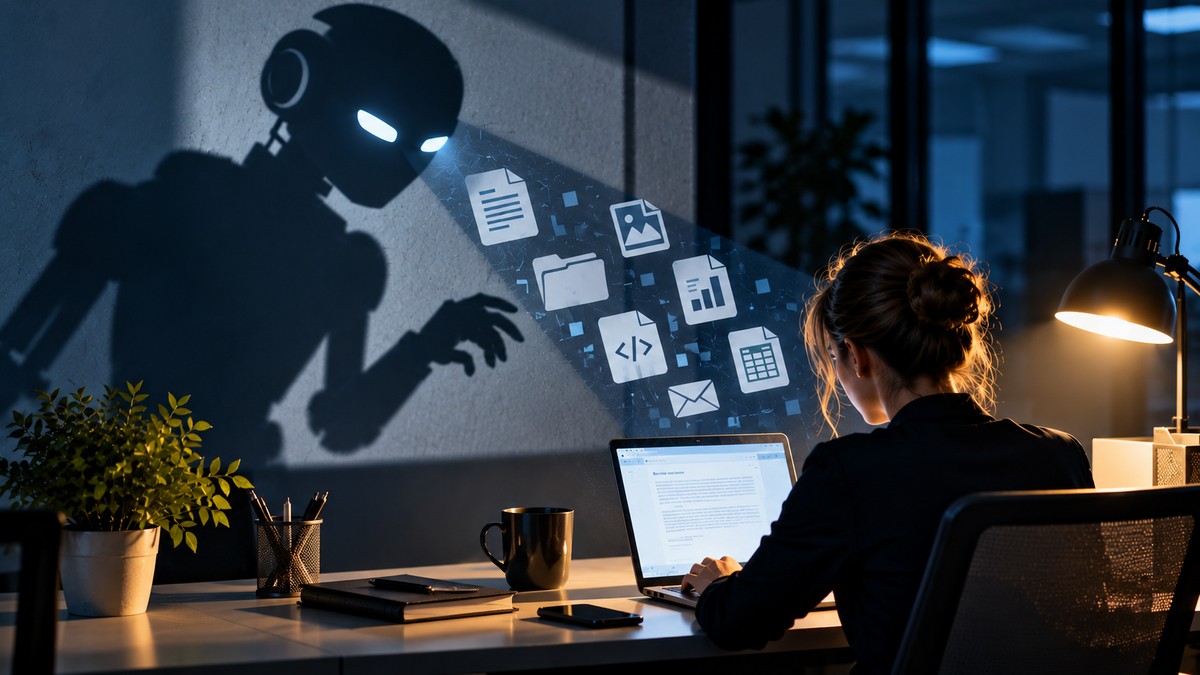
Az árnyék-MI akkor jelenik meg, amikor a munkavállalók a vállalat tudta és felügyelete nélkül használnak külső MI-eszközöket, akár bizalmas adatok megosztására is. A felügyelet nélküli MI-használat komoly adatbiztonsági kockázatot jelenthet a cégek számára.
Gondolhatnánk azt, hogy maguk a kiberbiztonsággal foglalkozók lehetnek a legelővigyázatosabbak, amikor a mesterséges intelligencia engedély nélküli használatáról van szó, de sajnos a fáradtság és a sietség ezen a területen is gondokat okozhat. Képzeljük el ezt a jelenetet: hajnali két óra, a kiberbiztonsági műveleti központban a szolgálatos elemző egy parancssort vizsgál. Kézi módszerekkel megtudni, hogy a parancs pontosan mit is szeretett volna elérni, legalább 20 percet venne igénybe. Az ügyeleti várólistán azonban tornyosulnak a hibajegyek. Van azonban egy lényegesen gyorsabb út, amelyet a műszakban mindenki ismer: beilleszteni a parancsot egy személyes AI-chatbot ablakába, és megkérdezni, mit csinál a kód. A válasz másodpercek alatt megérkezik, a hibajegy lezárul, és senki sem gondol arra, hová is került az imént kimásolt szöveg.
A gond csak az, hogy a kódrészlet belső gépneveket, szolgáltatási fiókok azonosítóit és a vállalati infrastruktúra pontos elérési útvonalait tartalmazta – pontosan azokat a kritikus információkat, amelyekre egy külső támadónak szüksége van. Ez az árnyék-MI legkellemetlenebb arca: nem csak a marketingesek vagy pénzügyesek másolnak be szenzitív vállalati adatokat, hanem maguk a kiberbiztonsági szakemberek hoznak létre vakfoltokat abban a rendszerben, amelyet védeniük kellene.
Az ilyen esetek sajnos már előfordultak a valóságban is. A Samsungnál (igaz, 2023-ban még az MI hajnalán) húsz napon belül három különálló alkalommal fordult elő, hogy a dolgozók bizalmas belső információkat és forráskódokat töltöttek fel a ChatGPT-be. A Vercel felhőszolgáltatónál 2026 áprilisában pedig a kiberbűnözők egy munkavállaló által használt autonóm AI-ágens (agentic AI) felett vették át az uralmat, és ezen keresztül fértek hozzá a dolgozó Google Workspace felületéhez, majd a kolléga által használt belső vállalati rendszerekhez.
Digitális polarizáció figyelhető meg
A mesterséges intelligencia vállalati jelenléte az elmúlt években a kísérletezési fázisból a teljes függőség fázisába lépett. A Lenovo 2025-ben közzétett adatai szerint a tudásalapú szektorokban dolgozók 70 százaléka hétről hétre használ valamilyen MI-eszközt, a cégvezetők 74 százaléka pedig már az első évben megtérülést tapasztal az MI-beruházásokból. A vállalati SaaS-alapú generatív MI-eszközöket használók száma egyetlen év alatt megháromszorozódott, míg az modelleknek küldött utasítások, vagyis promptok volumene a hatszorosára – havonta átlagosan 3000-ről 18000-re – nőtt.
Érdekesség, hogy egyfajta polarizáció figyelhető meg az MI területén. A McKinsey adatai szerint a használat terén élenjáró vállalatoknál több mint 300-féle generatív AI-eszköz van jelen, az ott dolgozók 71,4 százaléka napi szinten használja ezeket. Az óvatosabb cégeknél 15-nél kevesebb MI-eszközt használnak, és a munkavállalók alig 2,5 százaléka veszi igénybe ezeket. Azért említsük meg az arany középutas szervezeteket is: náluk 54 MI-eszközt a kollégák 33,4 százaléka használ. Polarizáció figyelhető meg az MI-t használó részlegek tekintetében is: a szoftverfejlesztők és a mérnöki csapatok járnak élen, ahol a dolgozók 60 százaléka használ MI-t. A szoftverfejlesztők csaknem fele (49,5 százalék) vesz igénybe AI-kódolási asszisztenseket (például Copilotot vagy Cursor-t), az éllovas cégeknél pedig ez az arány a 90 százalékot is eléri.
Az árnyékból támadó MI
Az árnyék-MI-ről akkor beszélünk, amikor a munkavállalók a vállalati informatikai csapat tudta, engedélye és felügyelete nélkül vesznek igénybe külső MI-szolgáltatásokat. A 2026 Employee Cybersecurity Report for IT Leaders & MSPs című kutatás szerint a kkv-szektorban dolgozó munkavállalók 64 százaléka beismerte, hogy használt már nem engedélyezett MI-eszközt a munkája során, míg a Lenovo már korábban említett globális kutatása szerint a vállalatok az MI-aktivitás egyharmadáról egyáltalán nem rendelkeznek tudomással.
A Cyberhaven 2026 AI Adoption & Risk Report szerint a generatív MI-t használó dolgozók 47 százaléka személyes fiókján keresztül fér hozzá a szolgáltatásokhoz. A Cyberhaven mérései szerint a ChatGPT-használat 32,3 százaléka, a Google Gemini 24,9 százaléka, a Claude 58,2 százaléka és a Perplexity 60,9 százaléka lakossági, nem felügyelt fiókokból történik.
A Cyberhaven szerint az MI-eszközökkel való interakciók 39,7 százaléka tartalmaz szenzitív adatot – például személyek azonosítására alkalmas adatokat, egészségügyi adatokat, pénzügyi adatokat, ügyféladatokat és vállalatspecifikus adatokat. Ez azt jelenti, hogy egy átlagos irodai dolgozó minden harmadik munkanapon bizalmas információt másol be vagy tölt fel valamilyen AI-modellbe.
Például az értékesítő csapatok az MI-nek küldött adatok 30 százalékában értékesítésre vonatkozó információkat és tervezett piaci megjelenés időpontját osztják meg a nem vállalati MI-vel. A kutatásokkal kapcsolatos adatok az egészségügy domináns kategóriáját jelenti, itt a nem megfelelő MI-vel megosztott adat egyharmada kutatási adat. De ugyancsak a nem megfelelő MI-ben köt ki a belső forráskód, belső projektadat vagy a nagyon szigorú törvényi előírásokkal szabályozott egészségügyi adat.
A Cyberhaven kutatása azt is feltárta, hogy a legnépszerűbb 100 vállalati MI-alkalmazás 82 százaléka sorolható közepes, magas vagy kritikus biztonsági kockázati kategóriába. Emellett az ágens- és végponti infrastruktúrákon futó nyílt kódú modellek 50 százalékát már kínai fejlesztésű modellek (pl. DeepSeek, Qwen) adják, amelyek átláthatatlan adatkezelése és állami adathozzáférési kitettsége súlyos nemzetbiztonsági és megfelelőségi aggályokat vet fel.
Egy másik felmérés (melynek adatai szerint a megkérdezett vállalatok 64 százaléka vallotta be, hogy árnyék-MI megoldásokat használnak) érdekes összefüggést fedezett fel az árnyék-MI és a hagyományos IT-biztonsági hiányosságokkal. A WatchGuard Technologies kutatása szerint a vállalatok nemcsak azt nem tudják, hogy milyen MI-t használnak a kollégák, de a biztonság terén is hiányosságok vannak: 76 százalékuk újrahasznosítja jelszavait vagy 70 százalékuk nyilvános wifi kapcsolatot használ munkavégzése során, felük pedig VPN, vagyis virtuális magánhálózat nélkül fér hozzá az adatokhoz.
Milliárdos számlák
Az ellenőrizetlen AI-használat súlyos pénzügyi és működési következményekkel jár. Az IBM kiberbiztonsági jelentése szerint azokban az adatszivárgási incidensekben, ahol az árnyék-MI jelen volt, a kármentés átlagosan 670 000 dollárral (több mint 240 millió forinttal) került többe, mint egy átlagos incidens esetében, míg az árnyék-MI-hez kapcsolódó adatvesztési incidensek átlagos teljes költsége elérte az 5,39 millió dollárt. És ha már károkról beszélünk, zárójelben érdemes megjegyezni, hogy a globális adatvesztési incidensek átlagos költsége rekordot döntve, 4,99 millió dollárra nőtt 2025-ben (az Amerikai Egyesült Államokban ez az érték meghaladja a 11,5 millió dollárt). A mesterséges intelligenciával támogatott célzott támadások pedig önmagukban 1 millió dolláros extra költséget jelentenek incidensenként.
A pénzügyi veszteségeken túl az árnyék-MI további súlyos problémákat okozhat a vállalatoknak, komolyan befolyásolhatja a vállalat működését, versenyképességét, arról nem is beszélve, hogy a biztonsági incidensek elhárításával töltött idő mind-mind plusz költséget jelent. Az IBM adatai szerint az árnyék-MI használatából adódó incidensek 49 százaléka jár közvetlen adatvesztéssel. Ami viszont igazán riasztó adat, hogy az incidensek 42 százaléka vezet a vállalati működés leállásához vagy fennakadásához. Az adatveszteséggel és szivárgással járó árnyék-MI-incidensek 21 százalékában a cégeknek komoly GDPR- és az iparági szabályozással összefüggő bírságokat kellett megfizetnie. Az autonóm cselekvésre képes AI-ágensek terjedésével a kiberbűnözők rejtett utasításokat helyezhetnek el az ágensek által beolvasott e-mailekben vagy adatokban, ennek segítségével pedig át tudják venni az irányítást a belső vállalati rendszerek felett.
A mozaikmemória jelenség
Sokan a dolgozók közül azt gondolhatják, hogy ha egy értékesítési terv vagy egy kutatási jelentés csupán egy részletét tölti fel a nem vállalati MI-be, akkor abból nem lehet baj, hiszen senki sem látja a teljes képet. Azonban az Imperial College London kutatóinak sikerült azonosítani, hogy az MI-k mozaikmemóriával rendelkeznek. Ez azt jelenti, hogy az MI a különböző időpontokban feltöltött, egymással átfedésben lévő vagy kis mértékben eltérő adattöredékekből kirakósként képesek összeállítani és megtanulni a teljes – és ami a legrosszabb – bizalmas dokumentumot. Ez a dokumentum pedig rögzülhet a rendszerben, még akkor is, ha az MI-szolgáltatók azt állítják, hogy szándékosan nem tárolnak vagy használnak fel felhasználóktól származó adatokat modellfrissítésre. Ezt pedig senki sem szeretné.
Hogyan szelídíthető meg az árnyék-MI?
Amikor a vezetőség szembesül az árnyék-MI veszélyeivel, az első ösztönös válasz a teljes tiltás. Blokkolják a chatbotok weboldalait, kiadnak egy szigorú utasítást és lezártnak tekintik az ügyet. Ez a stratégia azonban pontosan úgy bukik el, mint ahogy tíz évvel ezelőtt csődöt mondott az árnyék-informatikai eszközök elleni harc. Három dolog késztetheti a kollégákat az MI illegális használatára: az eszközök túl hasznosak, a dolgozókra nehezedő teljesítménykényszer túl nagy, a megkerülési lehetőségek pedig túl egyszerűek. Ha például a vállalati hálózaton blokkolják a ChatGPT-t, a dolgozó előveszi a saját okostelefonját, és a mobilhálózaton keresztül tölti fel az adatokat. És ezzel a mozdulattal a cég elveszíti az egyetlen dolgot, amire a biztonsághoz szüksége lenne: a láthatóságot. Hiszen már többször is bebizonyosodott, ha egy hasznos eszközt betiltanak ahelyett, hogy felügyelnék, az emberek nem hagyják abba a használatát, csak elrejtik azt.
A megoldás nem a tiltásban, hanem a felügyelt és biztonságos használat megteremtésében rejlik. A vállalat felelőssége a hivatalos, vállalati MI-csatorna biztosítása, ez lehet bármely megfelelő adatvédelmi garanciákkal, naplózással és hozzáférés-kezeléssel ellátott vállalati megoldás (például Enterprise ChatGPT/Gemini/Copilot). Hiszen ha a jóváhagyott eszköz elérhető és gyors, a dolgozónak nem lesz kifogása a lakossági, nem ellenőrizhető fiókokhoz nyúlni. Fontos meghatározni a körülhatárolt, egyértelmű játékszabályokat. Rövid, könnyen megjegyezhető listát kell alkotni azokról az adatokról, amelyeket soha semmilyen körülmények között nem szabad feltölteni (legyen az ügyféladat, hozzáférési kulcs, forráskód-részlet stb.)
Ugyanakkor az adatokat kell figyelni, nem a weboldalakat. A gomba módra szaporodó AI-oldalak blokkolása helyett a szivárgásvédelmi és adatvédelmi architektúrákat kell felkészíteni arra, hogy felismerjék a kiáramló bizalmas adatmintázatokat és megakadályozzák azt. Gondolni kell a nem-emberi identitások és a hozzájuk kapcsolódó hozzáférések védelmére. Az MI-ágensek és API-integrációk elterjedésével a gépi identitásokat és API-kulcsokat folyamatos, futásidejű ellenőrzés alatt kell tartani.
Azt is le kell szögezni, hogy az MI csupán asszisztens, a generált kódokért, válaszokért és az ezzel kapcsolatos döntésekért a munkavállaló a felelős. A vállalati kultúra részévé kell tenni a rendszeres oktatást a felelős MI-használatról, a lehetséges adatszivárgási kockázatokról és a rejtett támadásokról. Mindezt persze egy átfogó MI-szabályzatban érdemes rögzíteni és időről időre elővenni, leporolni és frissíteni, hogy hosszú ideig releváns maradjon.
Az MI vállalati tiltása és megszégyenítés helyett a vezetőknek a felelős MI-használatot kell jutalmazniuk. Egy jó vállalatvezetésnek el kell fogadnia, hogy az MI-használat elkerülhetetlen, a biztonsági csapatok feladata pedig az, hogy a biztonságos vállalati MI-hez vezető út legyen a legkönnyebb és leggyorsabb.